 |
"Be Certified IT Professionals, Start Here"
ผู้เข้าอบรมกว่า 20,000 ท่าน จากกว่า 4,000 บริษัท ตั้งแต่ปี พ.ศ. 2548 |
 |
รวมเทคนิคแก้ปัญหา Network & Server
https://www.itcert2005.com/article.htm
|
"Be Certified IT Professionals, Start Here"
ผู้เข้าอบรมกว่า 20,000 ท่าน จากกว่า 4,000 บริษัท ตั้งแต่ปี พ.ศ. 2548 |
|
รวมเทคนิคแก้ปัญหา Network & Server
https://www.itcert2005.com/article.htm
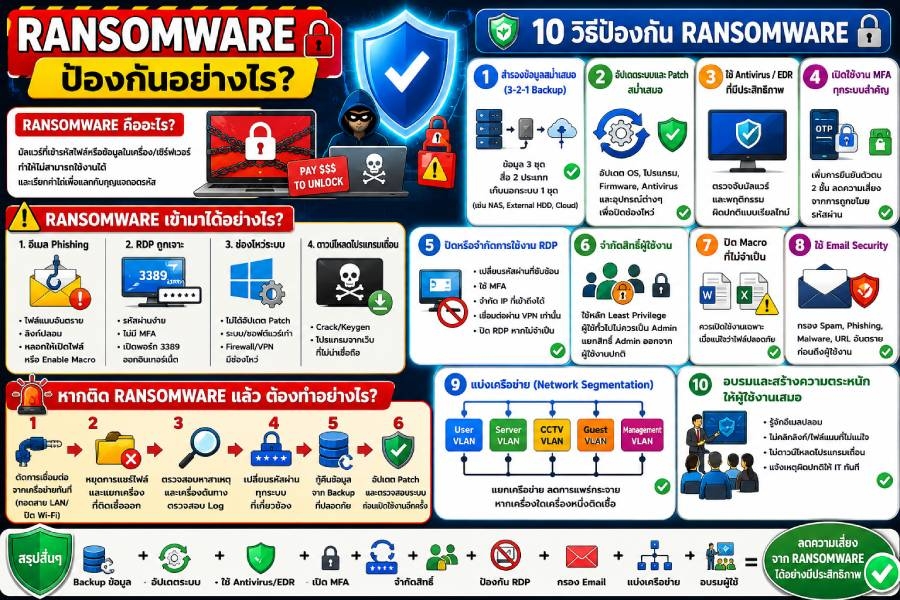
Ransomware คือมัลแวร์ที่เข้ารหัสไฟล์หรือข้อมูลในเครื่องคอมพิวเตอร์ เซิร์ฟเวอร์ หรือระบบเครือข่าย ทำให้ไม่สามารถเปิดใช้งานข้อมูลได้ จากนั้นจะเรียกค่าไถ่เพื่อแลกกับกุญแจถอดรหัส
Ransomware เข้ามาในองค์กรได้อย่างไร❓
🔷 1. อีเมล Phishing
• แนบไฟล์ Word, Excel, PDF ปลอม
• ส่งลิงก์เว็บไซต์อันตราย
• หลอกให้เปิดไฟล์หรือกด Enable Macro
ตัวอย่าง
• ใบแจ้งหนี้ปลอม
• แจ้งพัสดุตกค้าง
• แจ้งชำระเงินด่วน
🔷 2. Remote Desktop (RDP) ถูกเจาะ
• ใช้รหัสผ่านง่าย
• เปิด Port 3389 ออกอินเทอร์เน็ต
• ไม่มี MFA
👉 ผู้โจมตีสามารถ Login เข้ามาติดตั้ง Ransomware ได้โดยตรง
🔷 3. ช่องโหว่ของระบบ
• Windows ไม่ได้อัปเดต
• Server ไม่ได้ Patch
• Firewall หรือ VPN มีช่องโหว่
🔷 4. ดาวน์โหลดโปรแกรมเถื่อน
• Crack Software
• Keygen
• โปรแกรมจากเว็บไซต์ที่ไม่น่าเชื่อถือ
🔷 วิธีป้องกัน Ransomware ทุกองค์กร
✅ 1. Backup ข้อมูลอย่างสม่ำเสมอ (สำคัญที่สุด)
หลักการ 3-2-1 Backup
• ข้อมูล 3 ชุด
• เก็บในสื่อ 2 ประเภท
• เก็บไว้นอกระบบอย่างน้อย 1 ชุด
ตัวอย่าง
• ข้อมูลจริงบน Server
• Backup ลง NAS
• Backup ไป Cloud
👉 หากโดน Ransomware ยังสามารถกู้ข้อมูลกลับมาได้
✅ 2. อัปเดตระบบและ Patch อย่างสม่ำเสมอ
ควรอัปเดต
• Windows
• Linux
• VMware
• Hyper-V
• Firewall
• NAS
• VPN
👉 เพื่อปิดช่องโหว่ที่ผู้โจมตีใช้เจาะระบบ
✅ 3. ใช้ Antivirus หรือ Endpoint Protection
ควรมีระบบ
• Antivirus
• Anti-Malware
• EDR (Endpoint Detection & Response)
• XDR
👉 สามารถตรวจจับพฤติกรรมผิดปกติได้
เช่น
• การเข้ารหัสไฟล์จำนวนมาก
• การลบ Shadow Copy
• การรัน Script แปลกๆ
✅ 4. ใช้ MFA (Multi-Factor Authentication)
เพิ่มการยืนยันตัวตน 2 ชั้น
ตัวอย่าง
• Password + OTP
• Password + Mobile App
👉 ช่วยลดความเสี่ยงจากการขโมยรหัสผ่าน
✅ 5. ปิดหรือจำกัดการใช้งาน RDP
แนวทางที่แนะนำ
• เปลี่ยนรหัสผ่านให้ซับซ้อน
• ใช้ MFA
• จำกัด IP ที่เข้าถึงได้
• เชื่อมต่อผ่าน VPN ก่อนเสมอ
• ปิด RDP หากไม่จำเป็น
✅ 6. จำกัดสิทธิ์ผู้ใช้งาน
ใช้หลักการ Least Privilege
ผู้ใช้ควรมีสิทธิ์เท่าที่จำเป็น
ตัวอย่าง
• User ไม่ควรเป็น Local Administrator
• จำกัดสิทธิ์เข้าถึง Folder สำคัญ
• แยกสิทธิ์ Admin ออกจาก User ทั่วไป
✅ 7. ปิด Macro ที่ไม่จำเป็น
Ransomware จำนวนมากเริ่มจาก
• Word Macro
• Excel Macro
• PowerShell Script
👉 ควรเปิดใช้งานเฉพาะเมื่อจำเป็นจริง
✅ 8. ใช้ Email Security
ควรมีระบบกรอง
• Spam
• Phishing
• Malware Attachment
• URL Filtering
👉 ช่วยลดโอกาสที่ผู้ใช้จะได้รับไฟล์อันตราย
✅ 9. แบ่งเครือข่าย (Network Segmentation)
แยก VLAN เช่น
• User VLAN
• Server VLAN
• CCTV VLAN
• Guest VLAN
• Management VLAN
👉 หากเครื่องหนึ่งติด Ransomware จะไม่กระจายไปทั้งองค์กรง่ายๆ
✅ 10. อบรมผู้ใช้งานเป็นประจำ
สาเหตุส่วนใหญ่เกิดจากผู้ใช้
ควรสอนให้รู้จัก
• Email ปลอม
• Link อันตราย
• ไฟล์แนบต้องสงสัย
• Social Engineering
หากโดน Ransomware แล้วต้องทำอย่างไร❓
ที่ต้องทำทันที :
1. ถอดสาย LAN หรือปิด Wi-Fi
2. แยกเครื่องออกจากเครือข่าย
3. ปิด Shared Folder
4. ตรวจสอบเครื่องอื่นในระบบ
5. แจ้งทีม IT หรือ Security
ตรวจสอบ :
• หาเครื่องต้นทาง
• ตรวจสอบ Log
• ตรวจสอบบัญชีผู้ใช้ที่ถูกโจมตี
• ตรวจสอบ Server และ NAS
กู้คืน :
• Restore จาก Backup ที่ปลอดภัย
• เปลี่ยนรหัสผ่านทั้งหมด
• Patch ช่องโหว่ก่อนเปิดใช้งานระบบ
🔷 สรุปสุดท้ายเข้าใจง่าย
วิธีป้องกัน Ransomware ที่มีประสิทธิภาพที่สุดคือ
✅ 1. Backup ตามหลัก 3-2-1
✅ 2. อัปเดต Patch สม่ำเสมอ
✅ 3. ใช้ Antivirus/EDR
✅ 4. เปิด MFA ทุกระบบสำคัญ
✅ 5. จำกัดสิทธิ์ผู้ใช้งาน
✅ 6. ปิดหรือป้องกัน RDP
✅ 7. กรอง Email Phishing
✅ 8. แบ่ง VLAN และ Network Segmentation
✅ 9. อบรมผู้ใช้งานอย่างต่อเนื่อง
👉 หากทำครบทั้ง 9 ข้อนี้ จะช่วยลดความเสี่ยงจาก Ransomware ได้อย่างมากทั้งในองค์กรขนาดเล็กถึงขนาดใหญ่‼️
หน้าแรก | หลักสูตรอบรม | โปรโมชั่น | ตารางอบรม | บรรยากาศการอบรม | วิทยากร | ข่าวสาร | เกี่ยวกับเรา | ติดต่อเรา | หลักสูตร ONLINE
บริษัท ไอทีซี เทรนนิ่ง เซ็นเตอร์ จำกัด (ศูนย์อบรม ITCert)
เลขที่ 119/20 อาคาร ไอ.เอ็ม สแควร์ หมู่ที่ 5 ต.ปากเกร็ด อ.ปากเกร็ด จ.นนทบุรี 11120 
เบอร์ติดต่อ / Tel. 02-001-8200, 063-337-1483, 061-658-8288
Website : https://www.itcert2005.com | Facebook Fanpage : https://www.facebook.com/ITcert2005
Line OA: @itcert2005