 |
"Be Certified IT Professionals, Start Here"
ผู้เข้าอบรมกว่า 20,000 ท่าน จากกว่า 4,000 บริษัท ตั้งแต่ปี พ.ศ. 2548 |
 |
รวมเทคนิคแก้ปัญหา Network & Server
https://www.itcert2005.com/article.htm
|
"Be Certified IT Professionals, Start Here"
ผู้เข้าอบรมกว่า 20,000 ท่าน จากกว่า 4,000 บริษัท ตั้งแต่ปี พ.ศ. 2548 |
|
รวมเทคนิคแก้ปัญหา Network & Server
https://www.itcert2005.com/article.htm
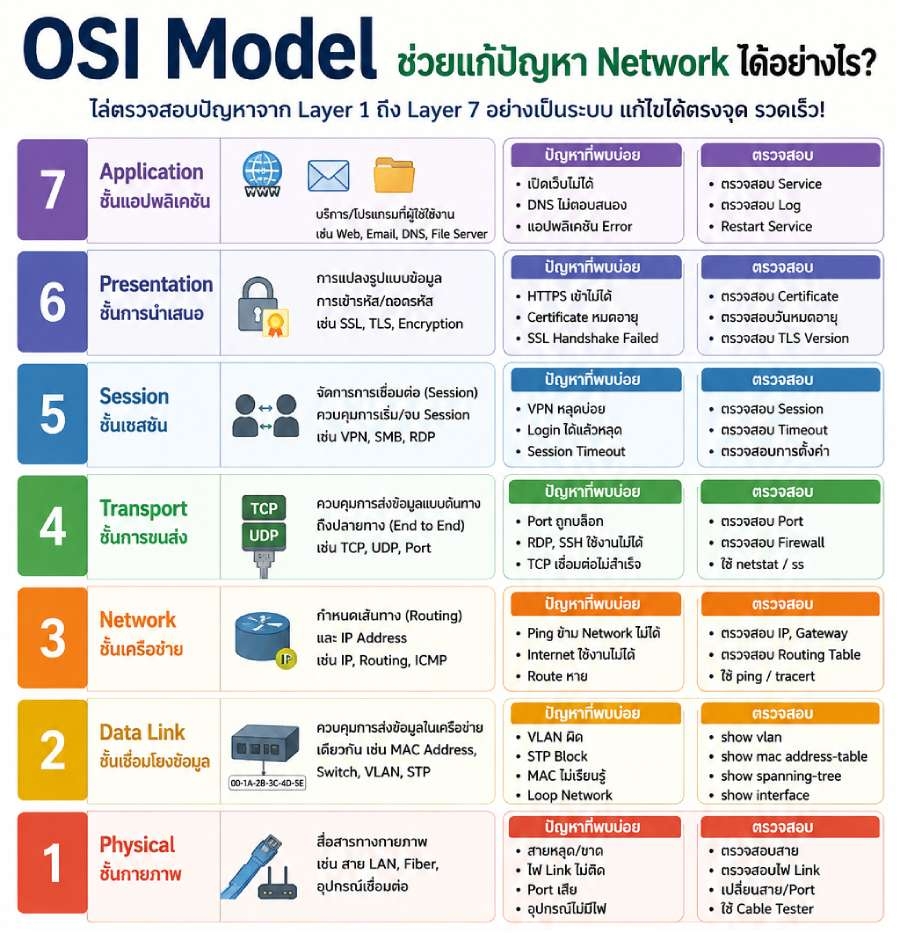
OSI Model (Open Systems Interconnection Model) คือ โมเดลมาตรฐานที่แบ่งการทำงานของระบบเครือข่ายออกเป็น 7 ชั้น (7 Layers) เพื่อให้วิศวกรเครือข่ายสามารถวิเคราะห์ปัญหา แยกสาเหตุ และแก้ไขได้อย่างเป็นระบบ แทนที่จะเดาสาเหตุแบบสุ่ม
👉 เมื่อเกิดปัญหา Network ผู้ดูแลระบบมักจะไล่ตรวจสอบจาก Layer 1 ไปจนถึง Layer 7 ให้สามารถค้นหาสาเหตุได้รวดเร็วและลดเวลาการหยุดชะงักของระบบ (Downtime)
วิธีใช้ OSI Model แก้ปัญหา Network
🔷 Layer 1 : Physical Layer
ตรวจสอบอุปกรณ์ทางกายภาพทั้งหมด
เช่น
ตัวอย่างปัญหา
วิธีตรวจสอบ
✅ เปลี่ยนสาย LAN🔷 Layer 2 : Data Link Layer
ตรวจสอบการทำงานของ Switch
เช่น
ตัวอย่างปัญหา
❌ เครื่องอยู่คนละ VLANวิธีตรวจสอบ
🔷 Layer 3 : Network Layer
ตรวจสอบระบบ IP
เช่น
ตัวอย่างปัญหา
วิธีตรวจสอบ
Windows
✅ ipconfig
✅ route print
✅ tracert
✅ ping
Linux
✅ ifconfig
✅ ip route
✅ ping
✅ traceroute
Router
✅ show ip route
🔷 Layer 4 : Transport Layer
ตรวจสอบ TCP และ UDP
เช่น
ตัวอย่างปัญหา
❌ เปิด Web ไม่ได้
วิธีตรวจสอบ
Windows
✅ netstat -ano
Linux
✅ ss -tulpn
✅ netstat -tulpn
👉 ตรวจสอบ Firewall Rule
🔷 Layer 5 : Session Layer
ตรวจสอบ Session
เช่น
• VPN Session
• SMB Session
• Remote Desktop Session
ตัวอย่างปัญหา
❌ Login ได้แต่หลุด🔷 Layer 6 : Presentation Layer
ตรวจสอบการเข้ารหัสข้อมูล
เช่น
• SSL
• TLS
• Certificate
ตัวอย่างปัญหา
❌ HTTPS เปิดไม่ได้
วิธีตรวจสอบ
🔷 Layer 7 : Application Layer
ตรวจสอบตัวโปรแกรม
เช่น
• Web Server
• Database
• DNS
• Email
• File Server
ตัวอย่างปัญหา
❌ Website Error 500
วิธีตรวจสอบ
🔷 ตัวอย่างการไล่แก้ปัญหาจริง
กรณีที่ 1 : เปิดเว็บไซต์บริษัทไม่ได้ ❌
เริ่มตรวจสอบตามลำดับ
👉 ผลลัพธ์คือสามารถระบุสาเหตุได้อย่างเป็นขั้นตอน โดยไม่ต้องลองแก้แบบสุ่ม
กรณีที่ 2 : Ping Internet ไม่ได้ ❌
ตรวจสอบตามลำดับ
👉 หาก Ping IP ได้ แต่เปิดเว็บไซต์ไม่ได้ ปัญหามักอยู่ที่ DNS (Layer 7)
กรณีที่ 3 : ใช้งาน RDP ไม่ได้ ❌
ตรวจสอบ
👉 หากทุกอย่างถูกต้องแต่ยังเชื่อมต่อไม่ได้ อาจต้องตรวจสอบนโยบายความปลอดภัยหรือบริการของระบบปฏิบัติการเพิ่มเติม
🔷 ข้อดีของการใช้ OSI Model ในการแก้ปัญหา
✅ ช่วยวิเคราะห์ปัญหาอย่างเป็นระบบ👉 การไล่ตรวจสอบตามลำดับนี้จะช่วยให้การแก้ปัญหา Network มีความเป็นระบบ ลดการคาดเดา และเพิ่มความรวดเร็วในการระบุสาเหตุที่แท้จริงของปัญหาในองค์กรทุกขนาด
หน้าแรก | หลักสูตรอบรม | โปรโมชั่น | ตารางอบรม | บรรยากาศการอบรม | วิทยากร | ข่าวสาร | เกี่ยวกับเรา | ติดต่อเรา | หลักสูตร ONLINE
บริษัท ไอทีซี เทรนนิ่ง เซ็นเตอร์ จำกัด (ศูนย์อบรม ITCert)
เลขที่ 119/20 อาคาร ไอ.เอ็ม สแควร์ หมู่ที่ 5 ต.ปากเกร็ด อ.ปากเกร็ด จ.นนทบุรี 11120 
เบอร์ติดต่อ / Tel. 02-001-8200, 063-337-1483, 061-658-8288
Website : https://www.itcert2005.com | Facebook Fanpage : https://www.facebook.com/ITcert2005
Line OA: @itcert2005